در چت آنلاین فقط چیزی را ارسال کنید که در صورت ذخیره، بازنشر یا دیدهشدن توسط فردی دیگر، امنیت شما را به خطر نیندازد. صمیمیت، تماس صوتی یا سابقهٔ طولانی گفتوگو بهتنهایی هویت طرف مقابل را ثابت نمیکند.
امنیت یعنی هم از حساب و اطلاعات خود محافظت کنید، هم مرزهای رفتاری روشنی داشته باشید و هم بدانید هنگام مزاحمت، فریب یا تهدید چه اقدامی انجام دهید.
قانون اول: اطلاعات کمتری منتشر کنید
هر اطلاعات جداگانه ممکن است بیخطر به نظر برسد، اما کنار هم قرارگرفتن نام کامل، محل کار، برنامهٔ روزانه و عکس محیط میتواند تصویر دقیقی از زندگی شما بسازد.
| سطح اطلاعات | نمونهها | روش مناسب |
|---|---|---|
| هرگز در چت عادی ارسال نکنید | رمز عبور، کد یکبارمصرف، کد بازیابی، CVV2، تصویر کامل مدرک، کلید خصوصی | هیچ فرد یا پشتیبان معتبری نباید رمز و کد ورود شما را درخواست کند |
| فقط در صورت نیاز و از مسیر تأییدشده | شماره تلفن، نشانی، اطلاعات شغلی، تصویر شخصی، اطلاعات پرداخت | هویت گیرنده و ضرورت ارسال را مستقل بررسی کنید |
| با احتیاط قابلاشتراک است | علایق عمومی، نام مستعار، محتوای عمومی | جزئیات شناساییکننده را حذف کنید |
| مناسب فضای عمومی | موضوع گفتوگو، قوانین اتاق، منابع عمومی | باز هم از انتشار اطلاعات دیگران بدون رضایت خودداری کنید |
اگر یک سرویس واقعاً به مدرک هویتی نیاز دارد، آن را فقط از مسیر رسمی و امن همان سرویس ارسال کنید؛ نه در پیام خصوصی برای فردی که خود را «مدیر» معرفی کرده است.
حساب خود را در برابر دسترسی غیرمجاز محافظت کنید
برای هر حساب رمز متفاوت داشته باشید
استفادهٔ دوباره از رمز باعث میشود افشای اطلاعات یک سرویس، حسابهای دیگر را نیز در معرض خطر بگذارد. یک مدیر رمز معتبر میتواند رمزهای بلند، تصادفی و متفاوت را نگهداری کند. راهنمای CISA دربارهٔ رمزهای قوی نیز بر طول، یکتایی و استفاده از مدیر رمز تأکید میکند.
احراز هویت چندمرحلهای را فعال کنید
فعالبودن MFA مانع همهٔ حملات نیست، اما برای ورود مهاجم یک مانع مهم اضافه میکند. اگر سرویس چند روش ارائه میدهد، برنامهٔ احراز هویت یا کلید امنیتی معمولاً در برابر فیشینگ مقاومتر از پیامک است. راهنمای MFA در CISA جزئیات بیشتری دارد.
کد یکبارمصرف و کد بازیابی را برای هیچکس ارسال نکنید. فردی که این کد را میخواهد احتمالاً در تلاش است ورود خود را کامل کند.
نرمافزار و روش بازیابی را بهروز نگه دارید
- سیستمعامل، مرورگر و برنامهٔ چت را بهروز کنید.
- ایمیل و شمارهٔ بازیابی را کنترل کنید.
- نشستهای فعال و دستگاههای متصل را دورهای بررسی کنید.
- برنامه را فقط از منبع رسمی دریافت کنید.
- دسترسی میکروفون، دوربین، مخاطبان و موقعیت مکانی را محدود کنید.
راهنمای امنیت آنلاین NCSC مجموعهای از همین اقدامات پایه را توضیح میدهد.
درخواستهای مشکوک را بشناسید
کلاهبردار معمولاً تلاش میکند پیش از آنکه فرصت بررسی داشته باشید، شما را به کلیک، پرداخت یا افشای اطلاعات وادار کند.
| نشانهٔ هشدار | نمونه | واکنش امن |
|---|---|---|
| ایجاد فوریت یا ترس | «همین حالا حساب تو بسته میشود» | مکث کنید و از مسیر رسمی سرویس وضعیت را بررسی کنید |
| درخواست رمز یا کد ورود | «کد پیامکشده را برای تأیید بفرست» | کد را ارسال نکنید و حساب را گزارش کنید |
| درخواست پول، رمزارز یا کارت هدیه | «برای آزادشدن جایزه هزینه بده» | پرداخت نکنید و ادعا را مستقل بررسی کنید |
| انتقال فوری به پیامرسان دیگر | «اینجا امن نیست؛ سریع به این حساب بیا» | علت را بررسی کنید و اطلاعات بیشتری ندهید |
| پیوند ورود غیرمنتظره | صفحهای شبیه سرویس اصلی | از پیوند وارد نشوید؛ نشانی رسمی را خودتان باز کنید |
| وعدهٔ سود یا جایزهٔ تضمینی | «ریسک ندارد و سود قطعی است» | گفتوگو را متوقف و حساب را گزارش کنید |
| داستان عاطفی همراه با درخواست مالی | هزینهٔ درمان، سفر یا مشکل ناگهانی | هویت و ماجرا را خارج از همان گفتوگو بررسی کنید |
وجود قفل یا https بهتنهایی قانونیبودن سایت را ثابت نمیکند. مهاجم نیز میتواند برای دامنهٔ جعلی گواهی امنیتی بگیرد.
راهنماهای FTC دربارهٔ فیشینگ و CISA دربارهٔ شناسایی فیشینگ توصیه میکنند درخواست را از کانالی مستقل بررسی و پیام مشکوک را گزارش کنید.
هویت آنلاین را چگونه بررسی کنیم؟
هیچ علامت منفردی هویت را قطعی نمیکند. عکس واقعی، تماس صوتی یا حتی تماس تصویری نیز میتواند گمراهکننده باشد.
برای کاهش خطر:
- نام یا سازمان ادعاشده را از منبع رسمی و مستقل بررسی کنید.
- اگر فرد خود را نمایندهٔ شرکتی معرفی میکند، از راه ارتباطی درجشده در وبسایت رسمی شرکت تماس بگیرید.
- به ثبات روایت، زمانبندی و رفتار فرد در طول زمان توجه کنید.
- جستوجوی معکوس تصویر میتواند سرنخ بدهد، اما نتیجهٔ منفی اثبات واقعیبودن عکس نیست.
- پیش از اعتماد مالی یا ملاقات حضوری، فقط به اطلاعاتی که همان فرد ارائه کرده تکیه نکنید.
- فشار برای پنهانکردن رابطه یا تصمیمگیری سریع را علامت خطر بدانید.
FTC در راهنمای کلاهبرداریهای عاطفی دربارهٔ درخواست پول از سوی فردی که فقط آنلاین میشناسید هشدار میدهد.
امنیت در اتاق صوتی
صدا نیز اطلاعات شخصی منتقل میکند. نام افراد حاضر در محیط، صدای مدرسه یا محل کار، اعلانها و گفتوگوی پسزمینه ممکن است جزئیاتی ناخواسته آشکار کنند.
- وقتی صحبت نمیکنید میکروفون را ببندید.
- پیش از ورود، نام نمایشی و تصویر پروفایل را بررسی کنید.
- اسناد، کارت شناسایی و نشانههای محل زندگی را در قاب دوربین قرار ندهید.
- فرض نکنید گفتوگوی زنده قابلضبط نیست.
- پیش از ضبط یا بازنشر صدا از افراد رضایت بگیرید.
- در اتاق عمومی، برنامهٔ روزانه و موقعیت لحظهای خود را اعلام نکنید.
- اگر گرداننده قوانین و روش گزارش ندارد، اطلاعات حساس به اشتراک نگذارید.
برای آشنایی با مدیریت فضاهای صوتی، راهنمای اتاق صوتی را ببینید.
مرزهای رفتاری در چت
رضایت برای یک نوع ارتباط به معنای رضایت برای همهچیز نیست. پاسخدادن به یک پیام، اجازهٔ تماس مکرر، محتوای جنسی، ذخیرهٔ تصویر یا انتشار گفتوگو را ایجاد نمیکند.
مرز خود را کوتاه و روشن بیان کنید:
- «لطفاً دیگر پیام خصوصی نده.»
- «با ضبط یا بازنشر این گفتوگو موافق نیستم.»
- «این موضوع برای من مناسب نیست؛ بحث را تمام میکنم.»
لازم نیست برای ترک گفتوگویی که حس ناامنی ایجاد میکند، طرف مقابل را متقاعد کنید. پس از اعلام مرز میتوانید بیدرنگ مسدود و گزارش کنید.
هنگام مزاحمت یا تهدید چه کنیم؟
اقدام فوری
- اگر ادامهٔ گفتوگو خطر را بیشتر میکند، پاسخدادن را متوقف کنید.
- در صورت امکان و بدون بازنشر محتوای آسیبزا، نام کاربری، نشانی حساب، زمان و پیامهای مرتبط را ثبت کنید.
- حساب را مسدود و از ابزار گزارش پلتفرم استفاده کنید.
- تنظیمات حریم خصوصی و فهرست دنبالکنندگان یا اعضای گروه را بررسی کنید.
- اگر اطلاعات ورود افشا شده، رمز را از دستگاهی مطمئن تغییر دهید و همهٔ نشستهای ناشناس را ببندید.
- اگر پرداخت انجام شده، فوراً با بانک یا ارائهدهندهٔ پرداخت تماس بگیرید.
- در تهدید فوری علیه جان یا امنیت، عیبیابی آنلاین را کنار بگذارید و با خدمات اضطراری یا مقام مسئول محل زندگی خود تماس بگیرید.
مدارک را فقط به اندازهٔ لازم و مطابق قانون محل زندگی نگه دارید. محتوای خصوصی یا غیرقانونی را برای دوستان و گروهها بازنشر نکنید.
جدول واکنش به حادثه
| اتفاق | اولین اقدام | اقدام بعدی |
|---|---|---|
| ورود ناشناس به حساب | تغییر رمز و خروج همهٔ نشستها | فعالسازی MFA و بررسی روش بازیابی |
| ارسال رمز یا کد ورود | تغییر فوری اطلاعات ورود | بررسی دستگاهها و هشدار به پشتیبانی رسمی |
| کلیک روی پیوند مشکوک | صفحه را ببندید و چیزی وارد نکنید | اگر اطلاعات وارد شده، آن را فوراً تغییر دهید |
| نصب فایل یا برنامهٔ مشکوک | اتصال حسابهای حساس را محدود کنید | سیستم و برنامهٔ امنیتی را بهروز و دستگاه را بررسی کنید |
| مزاحمت مکرر | ثبت اطلاعات ضروری و مسدودسازی | گزارش حساب و محدودکردن پیام خصوصی |
| تهدید معتبر | فاصلهگرفتن از حساب و اطلاع به فرد قابلاعتماد | تماس با پلتفرم و مرجع محلی مناسب |
| پرداخت فریبکارانه | تماس فوری با بانک یا درگاه | حفظ رسیدها و ثبت گزارش رسمی |
اخاذی با عکس یا اطلاعات خصوصی
اگر کسی برای انتشار عکس، پیام یا اطلاعات خصوصی از شما پول یا محتوای بیشتری میخواهد:
- از روی ترس تصمیم فوری نگیرید.
- محتوای بیشتری ارسال نکنید.
- تهدید و مشخصات حساب را در حد لازم ثبت کنید.
- حساب را در پلتفرم گزارش دهید.
- از فرد قابلاعتماد یا مرجع حمایتی کمک بگیرید.
- اگر حساب یا فضای ذخیرهسازی شما در دسترس مهاجم بوده، رمزها و نشستها را بررسی کنید.
- پیش از هر پرداخت بدانید که پرداخت، حذف یا عدم انتشار محتوا را تضمین نمیکند.
اگر فرد درگیر زیر سن قانونی است، موضوع باید بدون سرزنش به یک بزرگسال قابلاعتماد و مرجع حمایتی یا قانونی مناسب گزارش شود. تصویر خصوصی کودک یا نوجوان را ذخیره و بازنشر نکنید.
ملاقات حضوری با آشنای اینترنتی
ملاقات حضوری تصمیمی جدا از گفتوگوی آنلاین است. پیش از ملاقات:
- هویت فرد را تا حد ممکن از چند مسیر بررسی کنید.
- مکان عمومی و زمان روشن روز را انتخاب کنید.
- برنامه، مکان و زمان بازگشت را به فرد قابلاعتمادی بگویید.
- رفتوآمد مستقل داشته باشید و نشانی خانه را برای جابهجایی اولیه ندهید.
- تلفن شارژشده و راه خروج در دسترس داشته باشید.
- نوشیدنی و وسایل شخصی خود را بدون مراقبت رها نکنید.
- اگر شرایط با توافق قبلی فرق کرد، ملاقات را ترک کنید.
- برای نوجوانان، ملاقات بدون اطلاع و همراهی سرپرست قابلاعتماد مناسب نیست.
احساس ناراحتی برای پایاندادن ملاقات کافی است؛ لازم نیست منتظر «مدرک قطعی» بمانید.
قواعد پیشنهادی برای مدیران چت و اتاق
مدیر جامعه میتواند با قواعد شفاف، هزینهٔ گزارشدادن را برای قربانی کمتر کند.
- انتشار اطلاعات شخصی دیگران ممنوع باشد.
- پیام خصوصی ناخواسته، تهدید و آزار تعریف و منع شوند.
- روش گزارش در دسترس و قابلفهم باشد.
- هویت گزارشدهنده فقط برای افراد ضروری آشکار شود.
- سطح دسترسی مدیران و مدت نگهداری گزارشها محدود باشد.
- اقدام انضباطی بر اساس قانون نوشتهشده انجام شود.
- برای خطر فوری، مسیر ارجاع مشخص وجود داشته باشد.
- مدیران از درخواست رمز، کد ورود یا اطلاعات مالی منع شوند.
چکلیست پیش از ورود به یک چت تازه
- رمز حساب با حسابهای دیگر متفاوت است.
- احراز هویت چندمرحلهای فعال است.
- ایمیل و شمارهٔ بازیابی در کنترل من است.
- برنامه و سیستمعامل بهروز هستند.
- نام نمایشی و تصویر پروفایل اطلاعات اضافه نمیدهند.
- دسترسی موقعیت، مخاطبان، میکروفون و دوربین بررسی شده است.
- میدانم چگونه کاربر را مسدود و گزارش کنم.
- برای ارسال پول یا اطلاعات هویتی عجله نمیکنم.
- پیام ناپدیدشونده را نیز قابلذخیره و بازنشر در نظر میگیرم.
- در صورت ملاقات، یک فرد قابلاعتماد از برنامه خبر دارد.
پرسشهای متداول
آیا گفتوگوی خصوصی واقعاً خصوصی است؟
پیام ممکن است رمزگذاری شده باشد، اما گیرنده همچنان میتواند از صفحه عکس بگیرد، پیام را کپی کند یا دستگاهش در دسترس دیگری قرار بگیرد. تنظیمات فنی، جایگزین انتخاب محتاطانهٔ محتوا نیست.
اگر دوستی کد ورودم را بخواهد چه کنم؟
کد را ارسال نکنید. ممکن است حساب دوستتان هک شده باشد یا فرد دیگری خودش را جای او معرفی کند. از راهی مستقل با او تماس بگیرید.
آیا تماس تصویری هویت فرد را ثابت میکند؟
خیر. تماس تصویری میتواند بخشی از بررسی باشد، اما بهتنهایی وابستگی سازمانی، نام واقعی یا نیت فرد را اثبات نمیکند.
اگر روی پیوند فیشینگ کلیک کردم چه کنم؟
اگر چیزی وارد نکردهاید، صفحه را ببندید و هیچ فایل یا برنامهای نصب نکنید. اگر رمز یا کد وارد کردهاید، از دستگاهی مطمئن رمز را تغییر دهید، نشستهای فعال را ببندید و MFA را فعال کنید. برای اطلاعات مالی با بانک تماس بگیرید.
مسدودکردن فرد بیادب کافی است؟
برای یک مزاحمت محدود شاید کافی باشد، اما تهدید، جعل هویت، اخاذی یا تکرار مزاحمت را نیز به پلتفرم گزارش کنید. در خطر فوری از مرجع محلی مناسب کمک بگیرید.
آیا استفاده از نام مستعار امنیت را تضمین میکند؟
خیر. نام مستعار فقط یکی از لایههای حریم خصوصی است. عکس، صدا، ساعت فعالیت، پیوند حسابها و جزئیات گفتوگو همچنان میتوانند هویت شما را آشکار کنند.
منابع و مطالعهٔ بیشتر
- CISA: استفاده از رمزهای قوی
- CISA: فعالکردن احراز هویت چندمرحلهای
- CISA: شناسایی و گزارش فیشینگ
- FTC: تشخیص و دوری از فیشینگ
- FTC: نکات مربوط به کلاهبرداریهای عاطفی
- eSafety: راهنمای موضوعهای ایمنی آنلاین
- NCSC: توصیههای پایه برای امنیت آنلاین
- مرکز ایمنی آنلاین CEOP
مسیر گزارش، قوانین و خدمات حمایتی در کشورها متفاوت است؛ در یک حادثهٔ جدی از راهنمای رسمی محل زندگی خود نیز استفاده کنید.
گفتوگو را امنتر آغاز کنید
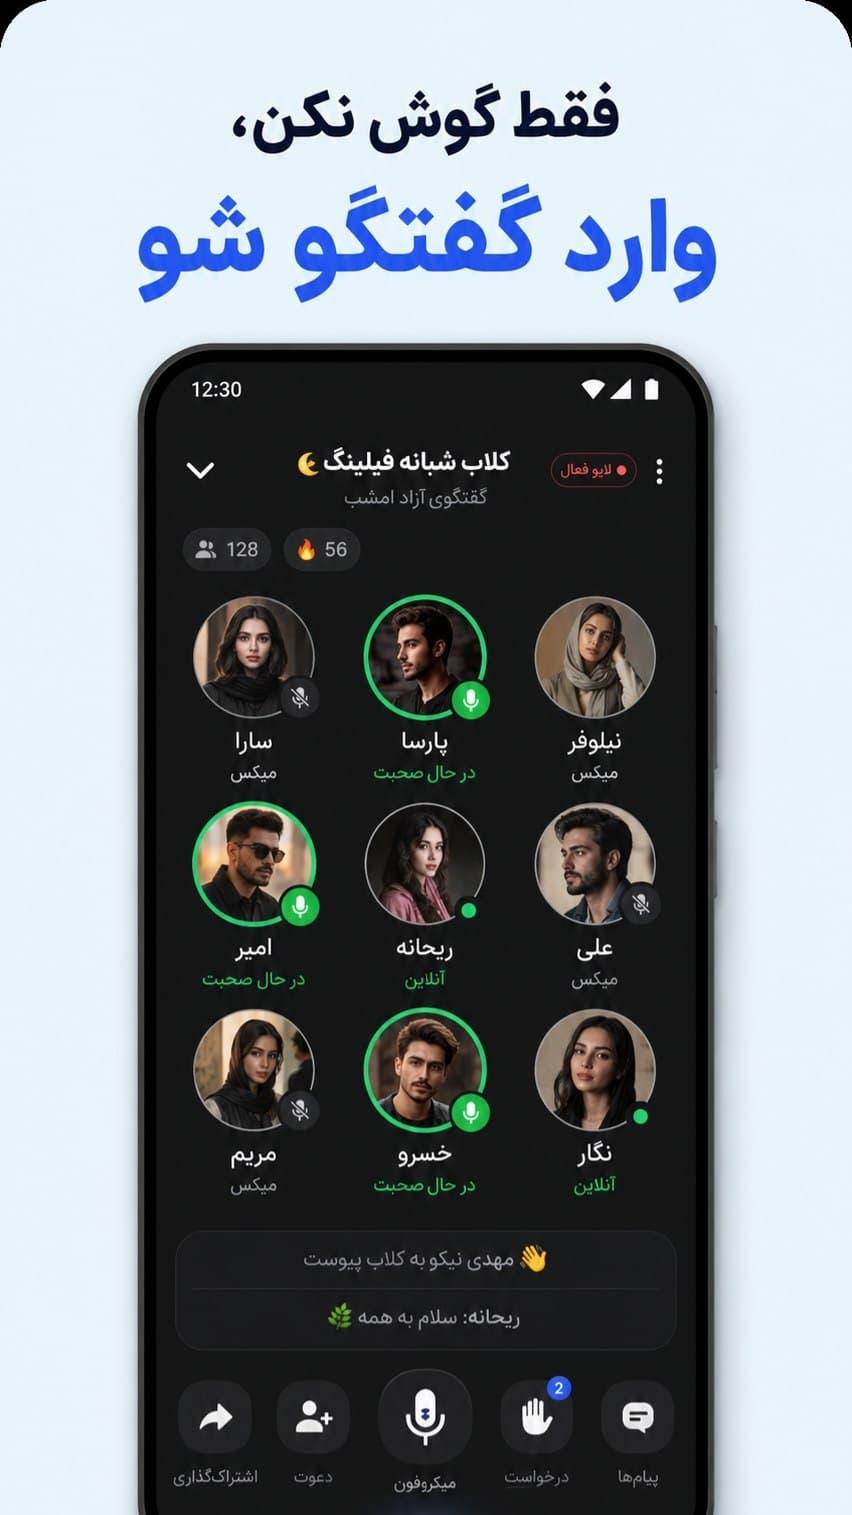
پیش از ورود به جمع تازه، تنظیمات حساب را بررسی کنید و مرزهای خود را از ابتدا جدی بگیرید. برای تجربهٔ گفتوگوی صوتی و آشنایی با امکانات فیلینگ میتوانید برنامه را دریافت کنید.
مطالب مرتبط: راهنمای انتخاب چتروم فعال و باکیفیت، راهنمای اتاق صوتی، چگونه گفتوگو را شروع کنیم، ۱۰۰ موضوع برای گفتوگو، آموزش کامل مافیا و راهنمای نقشهای مافیا. مطالب بیشتر در دستههای ایمنی، چت و ارتباط مؤثر قرار دارند.